环境隔离先给每个合法业务账号建立清楚的归属和命名,分别保存登录状态。用测试账号检查环境切换后缓存、Cookie和下载位置是否混用。
浏览器环境隔离主要用于减少数据混用,不能保证平台不会判断账号关联。账号资料、设备、网络与操作习惯都可能参与安全判断。管理重点应放在合法账号的访问、权限和审计,避免把隔离当成规避规则的承诺。 MDN Cookie访问说明。
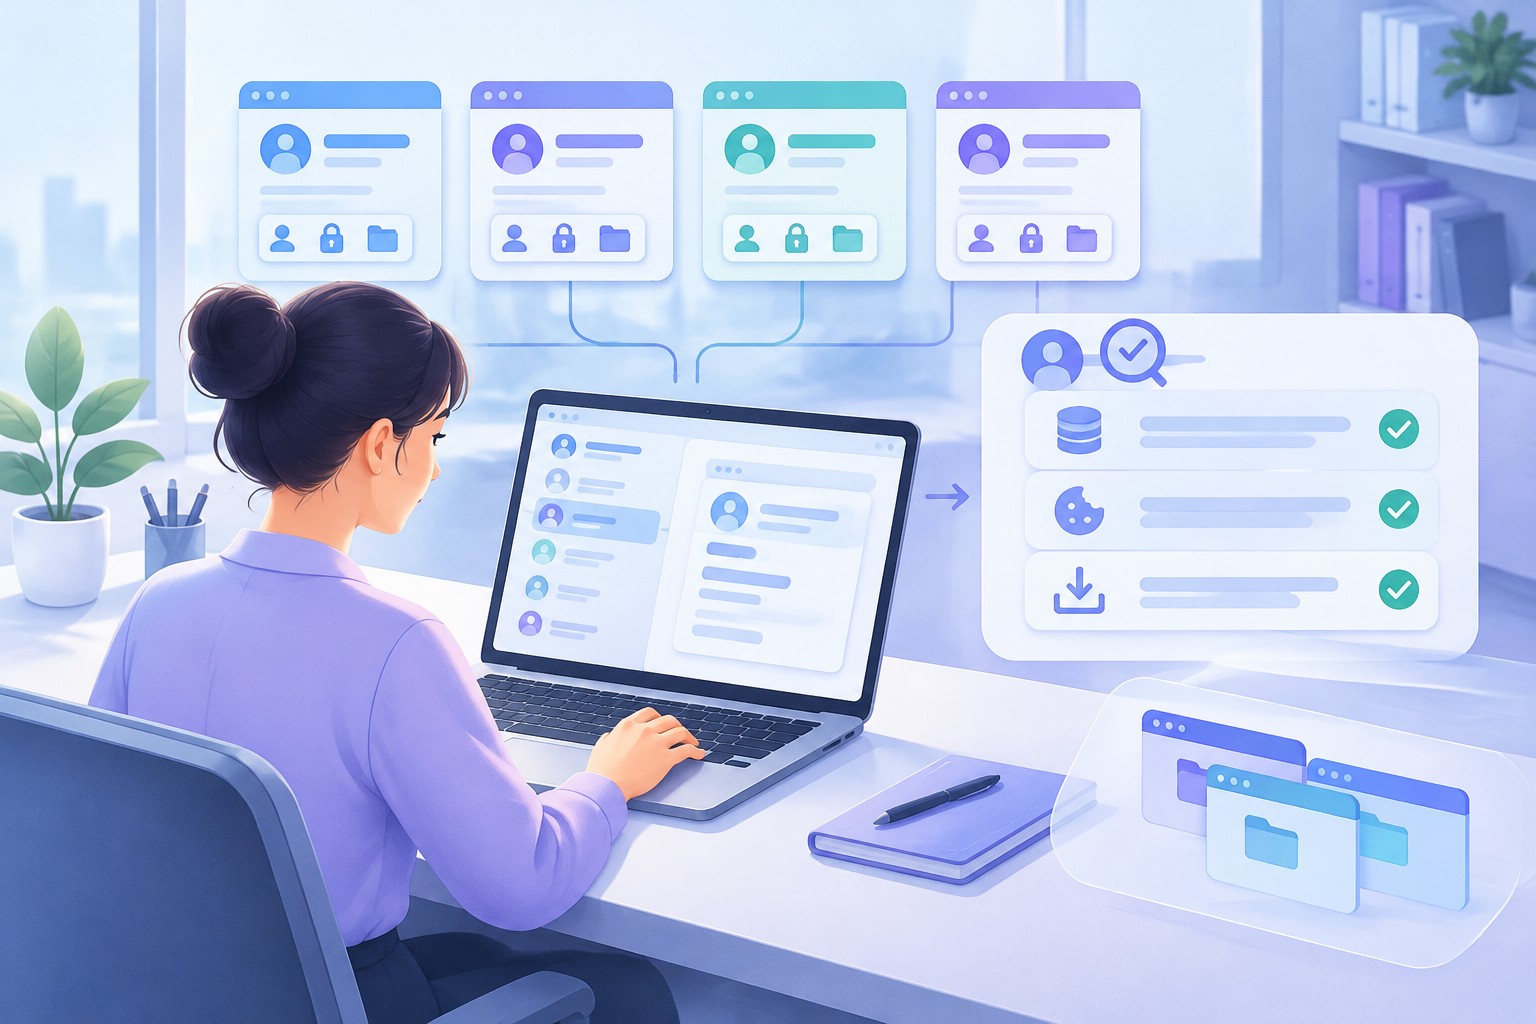
环境命名要能唯一识别业务账号,别用“主号”“备用”这类多人理解不同的名称。每个环境还需登记维护者、最近修改与访问状态,成员打开前能确认目标。
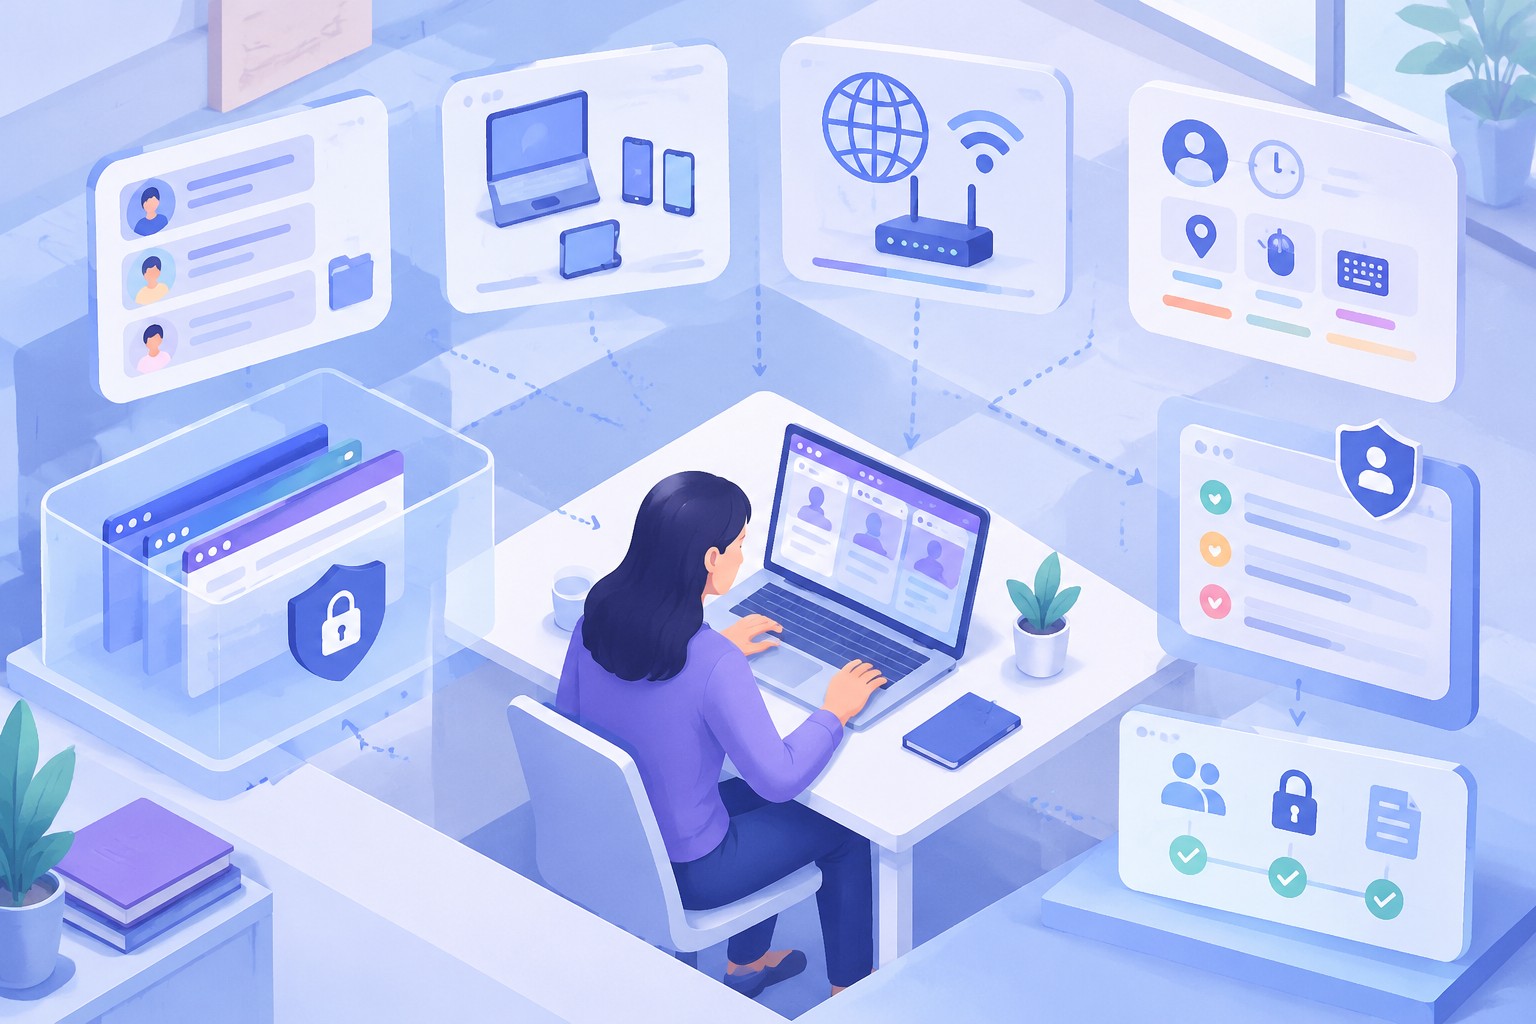
成员只能访问所需环境,离岗时收回权限。遇到登录验证回查环境变更记录,不通过频繁换网络来尝试消除告警。
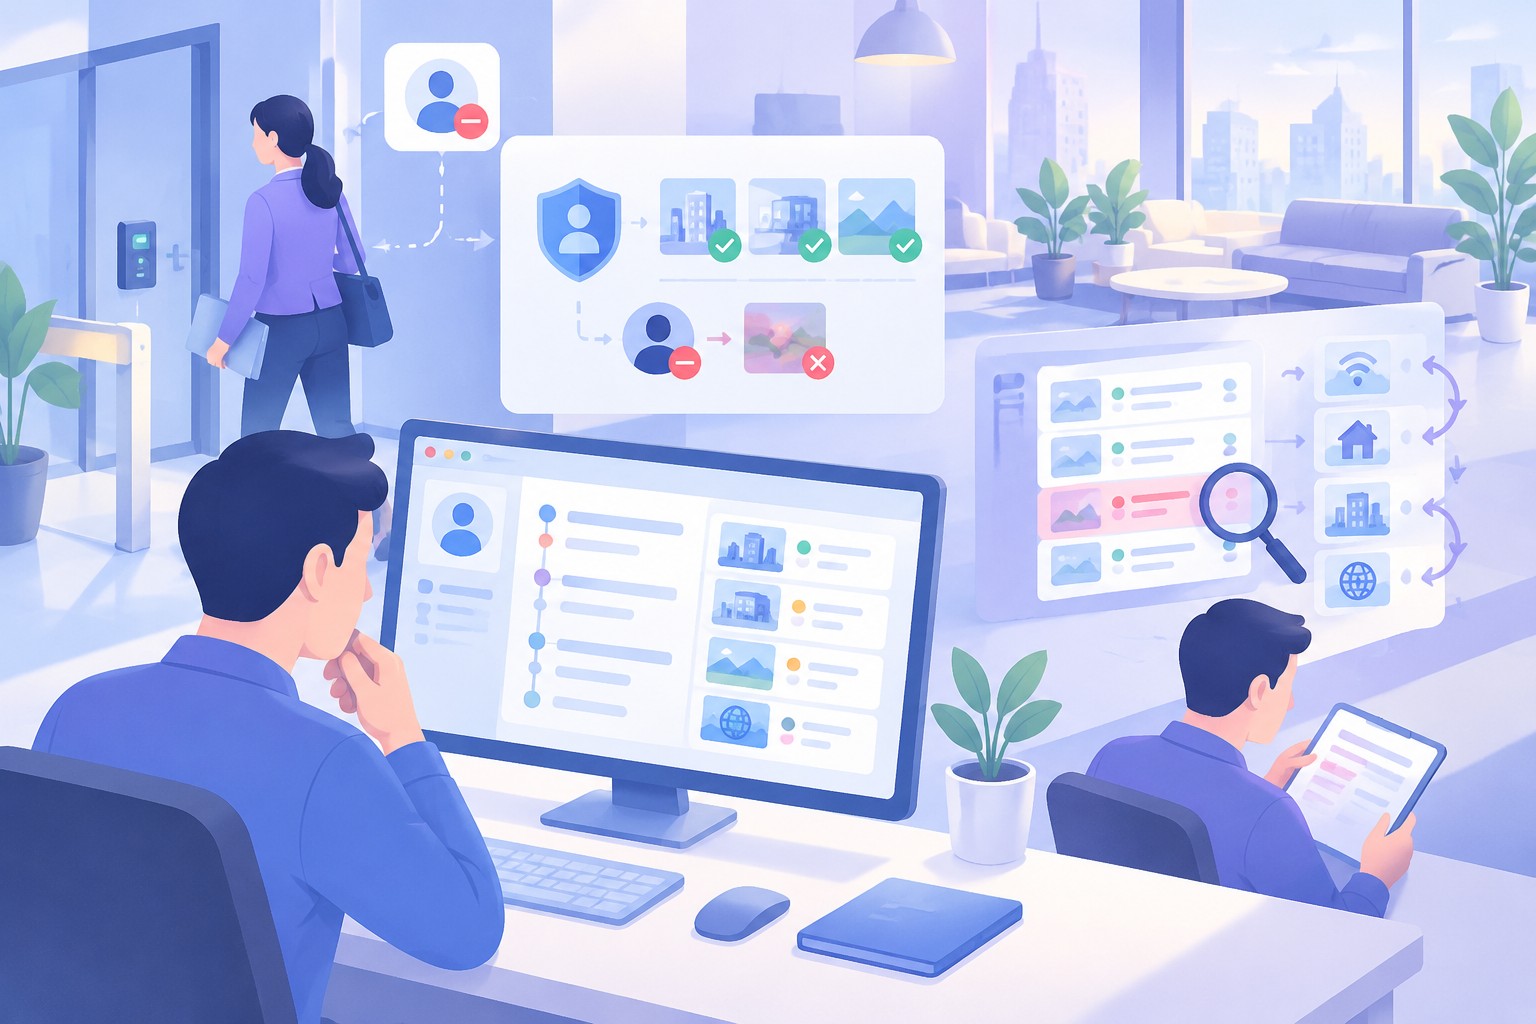
会话备份需要考虑失效和泄露。旧Cookie可能已被服务器撤销,复制文件不保证恢复;泄露的会话也可能允许他人访问。备份只作受控恢复资料,登录与授权仍通过正常流程核验。